


Yaqinda “Efirium” kriptovalyuta platformasi tomonidan joriy etilgan aqlli hamyon funksiyasi, EIP-7702, blokcheyn xavfsizlik tadqiqotchilari tomonidan kiberjinoyatchilar tomonidan noto’g’ri foydalanilganligi aniqlangandan so’ng, diqqat markazida. Pectra yangilanishidan so’ng, bir nechta hamyon provayderlari EIP-7702 funksiyalarini qo’sha boshladilar.
“Wintermute” kripto savdo kompaniyasining tahlilchilari, hujumchilar EIP-7702 hamyon delegatsiyalarining 97% dan foydalanib, foydalanuvchilarning mablag’larini o’g’irlash uchun mo’ljallangan shartnomalarni joylashtirganliklarini ta’kidladilar.
Xakerlar Efiriumning EIP-7702 dan ommaviy hamyonlarni bo’shatishni avtomatlashtirish uchun foydalanmoqda
EIP-7702 tashqi boshqariladigan hisoblarni (EOA) aqlli shartnoma hamyonlari sifatida ishlashiga vaqtincha ruxsat beradi. Ushbu yangilanish tranzaksiyalarni guruhlash, xarajatlar chegaralari, kalit integratsiyasi va hamyonni tiklash kabi funksiyalarni qo’shadi, bularning barchasi hamyon manzillarini o’zgartirmasdan amalga oshiriladi.
Ushbu yangilanishlar foydalanishni yaxshilashga qaratilgan bo’lsa-da, zararli shaxslar bu standartdan mablag’larni tezroq o’g’irlash uchun foydalanmoqdalar.
Hujumchilar endi har bir buzilgan hamyondan ETHni qo’lda ko’chirish o’rniga, kelgan ETHni avtomatik ravishda o’z manzillariga o’tkazadigan shartnomalarni tasdiqlaydilar.
“Hujumchilar yangi imkoniyatlarning dastlabki foydalanuvchilaridan biri ekanligiga shubha yo’q. 7702 hech qachon muammoni hal qiluvchi vosita sifatida mo’ljallanmagan va u juda yaxshi foydalanish holatlariga ega,” dedi “Safe” kompaniyasining bosh mahsulot direktori Rahul Rumalla aytdi.
“Wintermute” tahlili shuni ko’rsatadiki, ushbu hamyon delegatsiyalarining aksariyati buzilgan hamyonlardan ETHni “supurib olish” uchun mo’ljallangan bir xil kod bazalariga ishora qiladi.
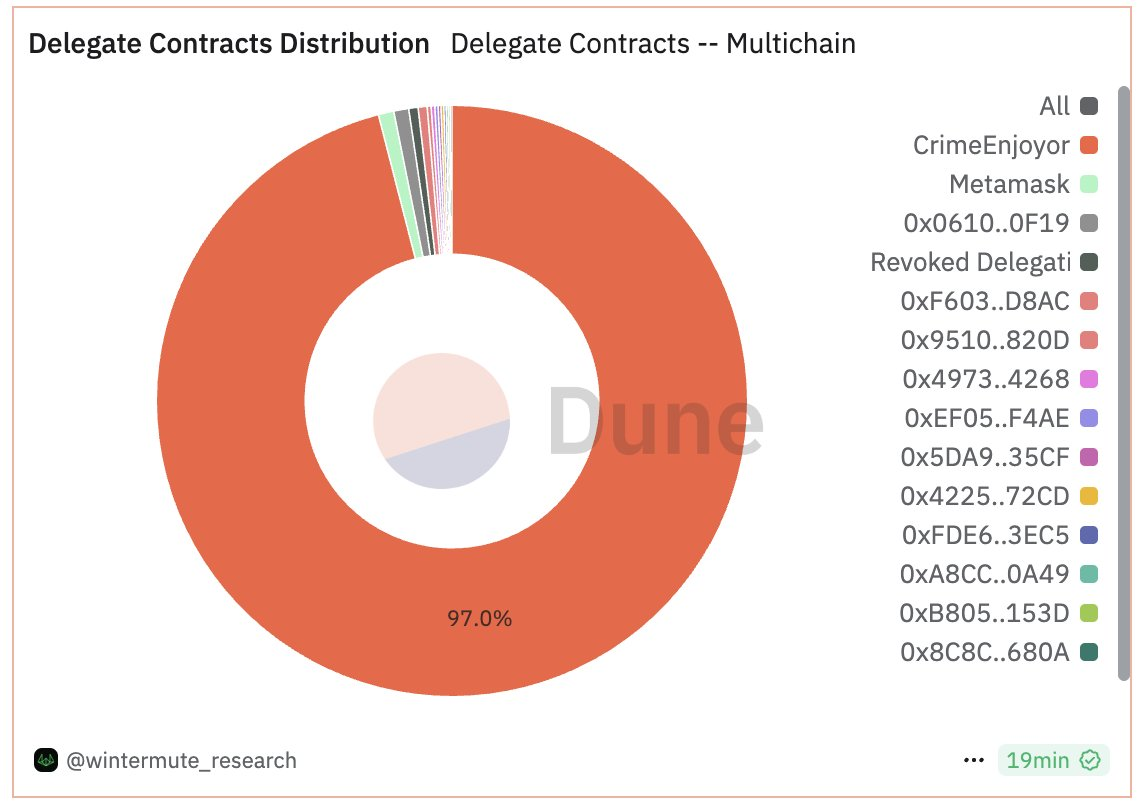
Ushbu “supuruvchilar” kelgan mablag’larni avtomatik ravishda hujumchilar nazoratidagi manzillarga o’tkazadi. Taxminan 190,000 ta delegatsiya qilingan shartnomalar orasida, 105,000 dan ortig’i noqonuniy faoliyat bilan bog’liq edi.
“Base Network” tarmog’ining katta ma’lumot tahlilchisi Koffi, o’tgan dam olish kunlari milliondan ortiq hamyonlar shubhali shartnomalar bilan o’zaro aloqada bo’lganini tushuntirdi.
U hujumchilar EIP-7702 dan hamyonlarni buzish uchun emas, balki allaqachon oshkor bo’lgan maxfiy kalitlar bilan hamyonlardan o’g’irlikni osonlashtirish uchun foydalanganliklarini aniqladi.
Tahlilchi, bir qator muhim amalga oshirishlar orasida, mablag’lar hamyonga tushgan zahoti ETHni o’tkazishni boshlaydigan qabul qilish funksiyasini o’z ichiga olganini ta’kidladi.
“SlowMist” blokcheyn xavfsizlik firmasi asoschisi Yu Xian, jinoyatchilar oddiy fishing operatorlari emas, balki tashkil etilgan o’g’irlik guruhlari ekanligini tasdiqladi. U EIP-7702 ning avtomatlashtirish imkoniyatlari uni keng ko’lamli ekspluatatsiyalar uchun ayniqsa jozibador qilayotganini ta’kidladi.
“Yangi EIP-7702 mexanizmi, tanga o’g’irlaydigan guruhlar tomonidan (fishing guruhlari emas) maxfiy kalitlari/mnemoniklari oshkor bo’lgan hamyon manzillaridan mablag’larni avtomatik ravishda o’tkazish uchun ishlatiladi,” deb aytdi.
Operatsiyaning ko’lami katta bo’lishiga qaramay, hozircha tasdiqlangan foyda yo’q.
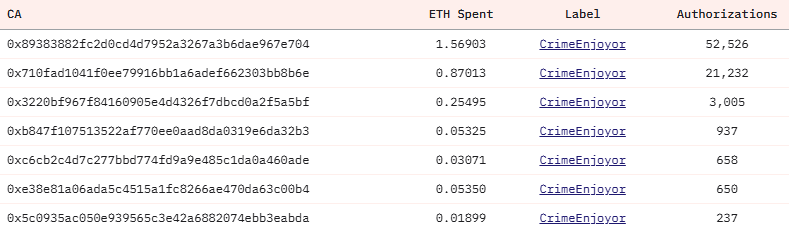
“Wintermute” tadqiqotchisi ta’kidladiki, hujumchilar 79,000 dan ortiq manzillarni tasdiqlash uchun taxminan 2.88 ETH sarflagan. Bitta manzil deyarli 52,000 ta tasdiqlashni amalga oshirgan, ammo maqsadli manzilga hech qanday mablag’ kelib tushmagan.


